In der Nacht zum 30. Oktober 2023 bemerkte die Südwestfalen-IT, ein Zweckverband, der für Kreise, Städte und Gemeinden die IT betreibt, verschlüsselte Dateien auf ihren Servern. Sie schaltete daraufhin alles ab – und mit ihr fielen die digitalen Verfahren von Dutzenden Verwaltungen aus. Diese Fallstudie fasst zusammen, was der Forensikbericht, der Landtag NRW, das BSI und betroffene Kommunen darüber berichtet haben. Am Ende steht, was du daraus für deinen Haushalt mitnehmen kannst.
Das Wichtigste in Kürze
- Ein Erpressungsangriff zwang die Südwestfalen-IT Ende Oktober 2023, alle Verbindungen zu ihren Kommunen zu kappen.
- Primär betroffen waren 72 Mitgliedskommunen; Zulassungen und Auszahlungen standen zeitweise still.
- Nachbarkreise halfen aus, etwa mit Schaltern in ihren Zulassungsstellen.
- Laut Forensikbericht nutzte der Zugang eine verwundbare VPN-Lösung ohne Multi-Faktor-Authentifizierung.
- Für dich heißt das: Unterlagen auf Papier, Fristen notieren und Behördengänge nicht auf den letzten Tag legen.
Was Ende Oktober 2023 passiert ist
Die Südwestfalen-IT ist ein kommunaler Zweckverband. Sie stellt ihren Mitgliedern Server, E-Mail, Software und die sogenannten Fachverfahren bereit – also die Programme, mit denen eine Verwaltung zum Beispiel Autos zulässt, Bescheinigungen ausstellt oder Zahlungen anweist. Nach Angaben aus einer Bürgerinformation der Gemeinde Burbach betreut der Verband 72 Mitglieder mit über 22.000 Arbeitsplätzen und 160 Fachverfahren.
Laut dem Forensikbericht, den der Dienstleister r-tec im Auftrag der Südwestfalen-IT erstellt hat, wurden die ersten verschlüsselten Dateien in der Nacht von Sonntag, 29. Oktober, auf Montag, 30. Oktober 2023, bemerkt. Es handelte sich um Ransomware, also Erpressungssoftware, die Daten verschlüsselt und nur gegen Lösegeld wieder freigeben soll. Noch in der Nacht entschied die Südwestfalen-IT, alle Systeme herunterzufahren, um weiteren Schaden abzuwenden.
Die Folge beschreibt die Gemeinde Burbach so: Die Verbindungen des Rechenzentrums zu allen Verbandskommunen und allen anderen Kunden wurden gekappt. Innenminister Herbert Reul sagte am 23. November 2023 im Innenausschuss des Landtags, die Beschäftigten hätten richtig gehandelt, als sie die Systeme vom Netz nahmen – dadurch seien aber sofort alle Prozesse der digitalen Verwaltung gestört gewesen. Die Polizei ermittelte; zu Tätern äußert sich diese Fallstudie bewusst nicht.
Hinweis Die Zahl der Betroffenen hängt davon ab, wer zählt. Die Gemeinde Burbach nennt 72 primär betroffene Mitgliedskommunen, darunter die Kreise Hochsauerlandkreis, Märkischer Kreis, Olpe, Siegen-Wittgenstein und Soest. Minister Reul sprach im Landtag von über 100 betroffenen Städten, Gemeinden und Kreisen einschließlich kommunaler Betriebe. Das BSI nennt unter Berufung auf Medienberichte mindestens 1,7 Millionen Einwohnerinnen und Einwohner.
Was für die Menschen nicht mehr ging
Minister Reul nannte im Innenausschuss zwei Beispiele: Es konnten keine Autos zugelassen und keine Gelder ausgezahlt werden. Wie stark eine Kommune getroffen war, hing laut Reul davon ab, wie viele ihrer Fachdienste an der Südwestfalen-IT hingen. Besonders stark betroffen seien der Kreis Siegen-Wittgenstein und die Stadt Siegen gewesen. Der Lahn-Dill-Kreis schrieb Mitte November, im Nachbarkreis seien seit dem 30. Oktober nur sehr eingeschränkt Serviceleistungen möglich.
Wie lange einzelne Dienste fehlten, zeigt die Bürgerinformation der Gemeinde Burbach vom 25. Januar 2024. Zu den ersten Verfahren, die wieder in einem eingeschränkten Basisbetrieb liefen, zählt sie das Passwesen, das Melderegister für An- und Ummeldungen und die Beurkundung von Geburten und Sterbefällen. Bürgerbüro und Standesamt konnten ihre Leistungen da nahezu vollständig wieder anbieten. Viele andere Fachverfahren standen dagegen weiterhin nicht zur Verfügung, die Bibliothek war noch geschlossen, und die Gemeinde warnte vor längeren Bearbeitungszeiten, solange der Rückstau abgearbeitet wurde.
Nicht betroffen waren nach Angabe des Ministers die Notrufnummern 110 und 112.
Video: Der Cyber-Angriff auf die Südwestfalen IT und die Folgen für die Stadt Siegen (Universitätsstadt Siegen) – Lagebericht der Stadt Siegen vom 21. November 2023 (knapp 4 Minuten): Der Stadtbaurat erklärt, was nach dem Angriff in der Verwaltung ging und was nicht.
Was funktioniert hat: Notbetrieb und Nachbarhilfe
Vor Ort bauten Verwaltungen eigene Behelfe auf. Die Gemeinde Burbach etwa berichtet, ihre IT-Stelle habe relativ schnell Parallelstrukturen aufgebaut: einzelne, vom Netz der Südwestfalen-IT unabhängige Rechner mit eigenem Internetzugang, damit eine Notkommunikation mit den Bürgerinnen und Bürgern möglich war. Dazu kam binnen Kurzem eine eigene Notfall-Webseite. Telefon und E-Mail liefen zunächst über Notlösungen.
Besonders sichtbar wurde die Hilfe der Nachbarn bei der Kfz-Zulassung. Der Lahn-Dill-Kreis in Hessen richtete in seiner Zulassungsstelle in Herborn-Burg vier Schalterarbeitsplätze ein, an denen bis zu zehn Beschäftigte aus Siegen-Wittgenstein mit seiner Software Fahrzeuge an-, um- und abmelden sollten. Auch Aufgaben der Führerscheinstelle sollten dorthin ausweichen, Unterstützung beim Ausländerwesen war in Vorbereitung. Die Zulassungsstellen des Westerwaldkreises in Rheinland-Pfalz standen ebenfalls offen, und nach einem Erlass des Landes NRW war die Zulassung in allen Zulassungsstellen des Landes möglich.
Das hatte seinen Preis: Wer im Lahn-Dill-Kreis zuließ, bekam zunächst dessen Kennzeichen, ein Wunschkennzeichen war nicht möglich. Landrat Andreas Müller hob hervor, dass Landesregierungen aus drei Bundesländern, das Kraftfahrt-Bundesamt, fünf Kreise in Südwestfalen und zahlreiche Nachbarkommunen dafür zusammengearbeitet hätten.
Wiederaufbau: Wochen bis Monate
Laut BSI bildete sich am 31. Oktober 2023 ein erweiterter Krisenstab, in dem neben der Südwestfalen-IT externe Forensiker und die IT-Verantwortlichen aller Kreisverwaltungen des Verbandsgebiets vertreten waren. Nach dem Stand vom 23. November plante die Südwestfalen-IT, die nicht betroffenen Systeme noch vor Weihnachten wieder hochzufahren, als eine Art Notbetrieb für die Kommunen.
Im Januar 2024 arbeiteten nach Angaben in der Burbacher Bürgerinformation rund 170 Personen bei der Südwestfalen-IT an der Bewältigung, unterstützt von neun externen Dienstleistern. Die ersten wesentlichen Fachverfahren sollten bis zum Ende des ersten Quartals 2024 in den Normalbetrieb gehen, eine zweite Welle von 16 weiteren Fachverfahren war geplant. Wann überall wieder Normalbetrieb herrschen würde, war zu diesem Zeitpunkt ausdrücklich noch nicht absehbar. Auch das BSI hält in seinem Lagebericht 2024 fest, dass sich der Dienstleister bei Redaktionsschluss weiterhin in der Wiederanlaufphase befand.
Lösegeld floss nicht. Laut Forensikbericht stellten die Angreifer keine direkte Forderung, sondern boten Kontakt an. Weil valide Sicherungskopien vorhanden waren und keine Anzeichen für einen Datenabfluss vorlagen, sah die Südwestfalen-IT keinen Anlass für Verhandlungen – nach eigener Aussage auch auf Empfehlung der Ermittlungsbehörden.
Was der Forensikbericht festhält
Der Bericht nennt die Ursache nüchtern: Die Angreifer konnten über die VPN-Lösung, also den Fernzugang ins interne Netz, eindringen, weil diese durch eine Schwachstelle verwundbar war und keine Multi-Faktor-Authentifizierung eingesetzt wurde. Wie die dafür nötigen Zugangsdaten in ihre Hände gelangten, ließ sich nicht abschließend aufklären. Die Analyse legte außerdem diverse Sicherheitslücken in der betroffenen Windows-Domäne offen, die Zugriff, Ausbreitung und das Erlangen von Administratorrechten begünstigt haben könnten.
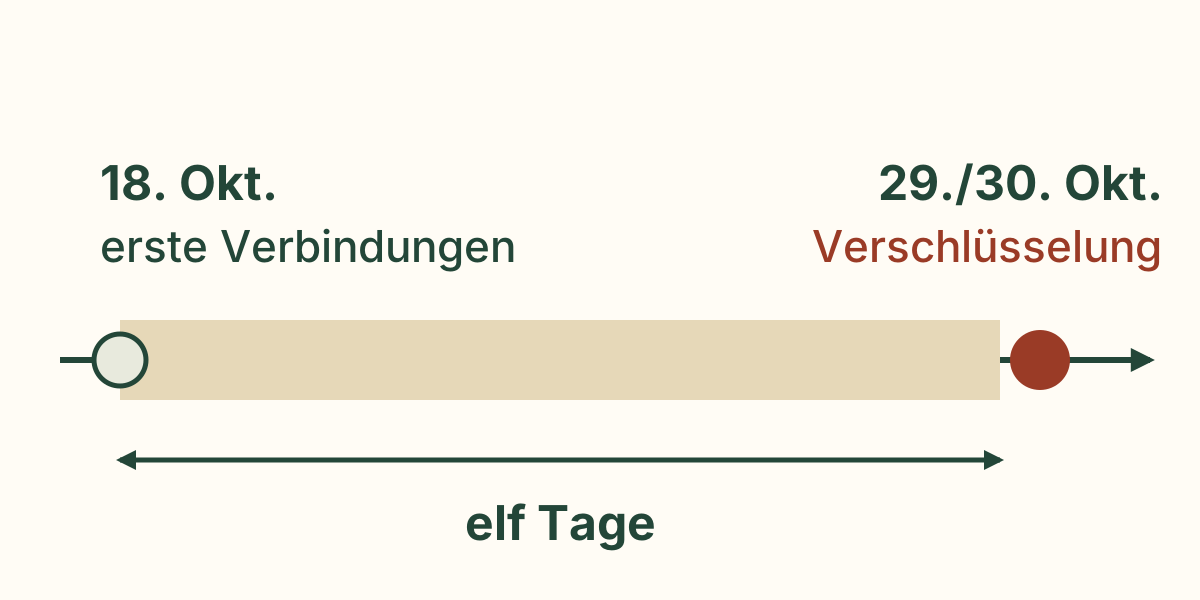
Auffällig ist der Zeitraum: Laut Bericht hatten die Angreifer seit dem 18. Oktober 2023 mehrfach erfolgreich Verbindungen aufgebaut, also elf Tage vor der Verschlüsselung. Die gute Nachricht des Berichts: Für einen Datenabfluss fand r-tec keine konkreten Anzeichen, eine Veröffentlichung von Daten hielt der Dienstleister für unwahrscheinlich, eine absolute Garantie gebe es aber nicht.
Als kurzfristige Maßnahmen, die vor dem Wiederanlauf umgesetzt wurden, nennt der Bericht unter anderem eine Trennung der Netze, Multi-Faktor-Authentifizierung vor allem für Administratoren, eine neu aufgebaute VPN-Infrastruktur sowie Systeme, die ungewöhnliches Verhalten erkennen und protokollieren. Technische Einzelheiten zum Angriffsweg lässt diese Fallstudie bewusst weg.
Welche Lehren BSI und Land ziehen
Das BSI ordnet den Fall in seinem Lagebericht 2024 grundsätzlich ein. Während Bundesbehörden zentral über die Regierungsnetze abgesichert seien, gestalteten Kommunen ihre IT-Sicherheit unterschiedlich, und ihre IT-Dienstleister seien selbst für die Abwehr verantwortlich. Der Ausfall eines zentralen Dienstleisters habe gravierende Auswirkungen auf eine hohe Zahl kommunaler Dienste und damit auf die breite Bevölkerung.
Die Landesregierung NRW berichtete dem Landtag im Januar 2026, sie habe nach dem Angriff einen freiwilligen, vom Land bezahlten „IT-Check für Kommunen“ beauftragt. Er zeichnete 2024 ein heterogenes Bild der Informationssicherheit. Seit 2025 können Kommunen ein Hilfspaket für akute Sicherheitsvorfälle abrufen, der IT-Check soll 2026 wiederholt werden. Verbindliche Mindeststandards gibt es nicht: Das Land verweist auf die kommunale Selbstverwaltung und empfiehlt den IT-Grundschutz des BSI, dessen Profil für Kommunalverwaltungen ist aber nicht verpflichtend.
Dass der Fall kein Einzelfall bleibt, zeigt dieselbe Antwort: Von Anfang 2022 bis zum 11. Dezember 2025 wurden der Polizei in NRW 34 Ransomware- und Überlastungsangriffe auf kommunale Einrichtungen oder IT-Dienstleister bekannt.
Tipp Ähnlich lief es 2021 im Landkreis Anhalt-Bitterfeld, der wegen eines Cyberangriffs sogar den Katastrophenfall feststellte. Die Fallstudie dazu zeigt, wie lange der Wiederaufbau dort dauerte.
Was das für deinen Haushalt heißt
Einen Angriff auf ein Rechenzentrum kannst du nicht verhindern. Du kannst aber dafür sorgen, dass dich ein Amt, das wochen- oder monatelang nur eingeschränkt arbeitet, nicht unvorbereitet trifft. Die folgenden Punkte sind unsere Schlussfolgerungen aus den Berichten, keine Empfehlungen der Behörden zu diesem Fall.
Der Fall zeigt vor allem zweierlei: Ein Rathaus kann wochenlang nur einen Teil seiner Leistungen anbieten, und selbst nach dem Wiederanlauf dauert es wegen des Rückstaus länger. Zu Fristen, die wegen des Ausfalls nicht einzuhalten waren, verwies die Gemeinde Burbach an die jeweils zuständige Fachstelle – es lohnt sich also, zu wissen, wer das ist.
- Bescheide, Anträge und Schriftwechsel mit Ämtern auf Papier oder als eigene Kopie aufbewahren, nicht nur im Online-Postfach.
- Fristen, Aktenzeichen und zuständige Stellen notieren, dazu wann und wie du etwas eingereicht hast.
- Behördengänge wie Zulassung, Ausweis oder Pass nicht bis kurz vor Ablauf aufschieben; Termine lieber früh legen.
- Etwas Bargeld und einen kleinen Geldpuffer einplanen, falls eine Zahlung vom Amt sich verschiebt oder Gebühren anders beglichen werden müssen.
- Im Ausfall auf die offiziellen Notfallkanäle deiner Kommune achten und Nachrichten nur von dort trauen.
Häufige Fragen
Wie viele Kommunen waren betroffen?
Die Gemeinde Burbach nennt 72 primär betroffene Mitgliedskommunen des Zweckverbands. Innenminister Reul sprach im Landtag von über 100 betroffenen Städten, Gemeinden und Kreisen einschließlich kommunaler Betriebe.
Wurden Daten gestohlen?
Laut Forensikbericht fand der beauftragte Dienstleister keine konkreten Anzeichen für einen Datenabfluss und hielt eine Veröffentlichung für unwahrscheinlich. Eine absolute Garantie könne es aber nicht geben.
Wurde Lösegeld gezahlt?
Nein. Laut Forensikbericht nahm die Südwestfalen-IT keine Verhandlungen auf, weil valide Sicherungskopien vorhanden waren – nach eigener Aussage auch auf Empfehlung der Ermittlungsbehörden.
Wie konnten Menschen ihr Auto trotzdem zulassen?
Nachbarkreise halfen aus, etwa der Lahn-Dill-Kreis mit Schaltern in Herborn-Burg und der Westerwaldkreis. Nach einem Erlass des Landes NRW war die Zulassung zudem in allen Zulassungsstellen des Landes möglich.
Quellen
- Abschlussbericht Security Incident (Forensikbericht, Version 1.1)r-tec IT Security GmbH im Auftrag der Südwestfalen-IT (kommunaler Zweckverband); archivierte Fassung · Zeitpunkt der Entdeckung, Abschalten aller Systeme, Zugang über verwundbare VPN-Lösung ohne Multi-Faktor-Authentifizierung, Sicherheitslücken, kein Datenabfluss, kein Lösegeld, Maßnahmen
- Allgemeine Info Südwestfalen-IT / Angriff / Forensik-Bericht (FAQ vom 25.01.2024)Gemeinde Burbach (betroffene Kommune) · 72 Mitgliedskommunen, gekappte Verbindungen, Insellösungen und Notfall-Webseite, Basisbetrieb von Pass, Melderegister und Standesamt, Zeitplan und Personal des Wiederaufbaus
- Ausschussprotokoll APr 18/423, Innenausschuss am 23.11.2023, TOP 5 und 13Landtag Nordrhein-Westfalen · Bericht von Innenminister Reul: über 100 Betroffene, keine Zulassungen und Auszahlungen, Notrufe nicht betroffen, geplanter Notbetrieb vor Weihnachten
- Lahn-Dill-Kreis hilft Landkreis Siegen-Wittgenstein (17.11.2023)Lahn-Dill-Kreis · Amtshilfe bei Zulassung und Führerscheinwesen, Kennzeichenregelung, Landeserlass zur Zulassung in allen NRW-Zulassungsstellen
- Die Lage der IT-Sicherheit in Deutschland 2024Bundesamt für Sicherheit in der Informationstechnik (BSI) · Fallbeschreibung „Ransomware-Angriff auf einen kommunalen IT-Dienstleister“ (S. 75): Krisenstab, Wiederanlaufphase, Bewertung der Folgen für die Bevölkerung
- Cybersicherheit in den Kommunen (Drucksache 18/17433, Antwort auf Kleine Anfrage 6848)Landtag Nordrhein-Westfalen / Landesregierung · IT-Check für Kommunen, Hilfspaket für Sicherheitsvorfälle, keine verbindlichen Mindeststandards, 34 polizeilich bekannte Fälle seit 2022