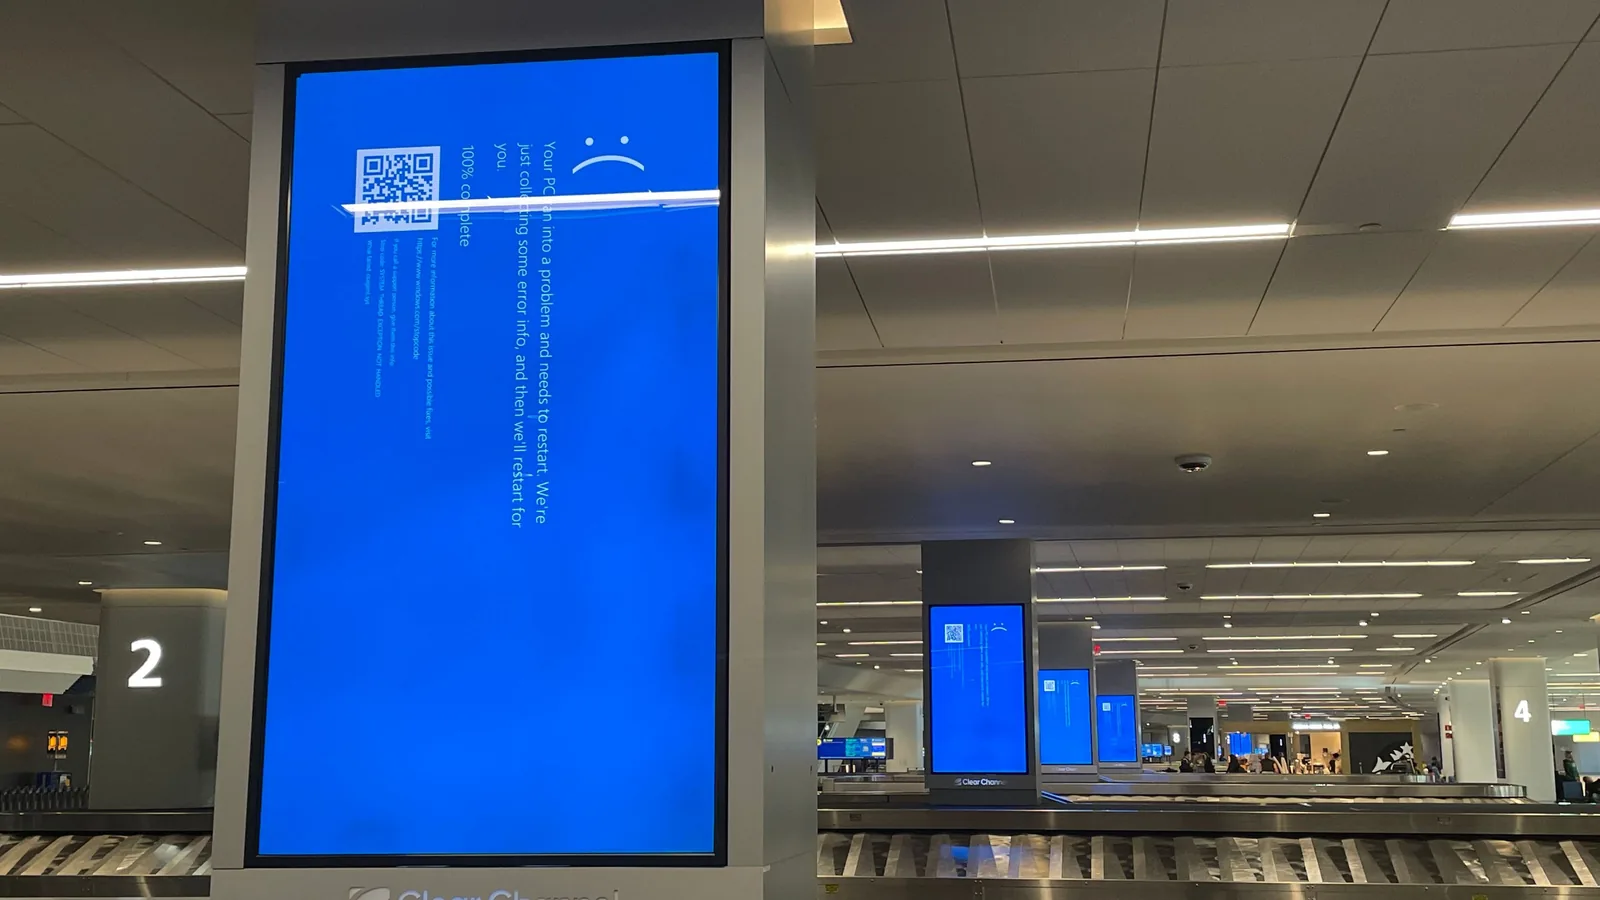

Am Morgen des 19. Juli 2024 fielen weltweit Computer in Flughäfen, Praxen, Unternehmen und Läden aus. Es war kein Angriff, sondern ein fehlerhaftes Update einer verbreiteten Sicherheitssoftware. Diese Fallstudie fasst zusammen, was die offiziellen Stellen und die beteiligten Unternehmen darüber berichtet haben – und welche einfachen Schlüsse du für deinen Alltag ziehen kannst.
Das Wichtigste in Kürze
- Ein fehlerhaftes Update der Sicherheitssoftware CrowdStrike Falcon brachte Windows-Rechner zum Absturz.
- Microsoft schätzte 8,5 Millionen betroffene Geräte – weniger als ein Prozent aller Windows-Rechner.
- Private Rechner waren laut BSI nicht betroffen; die Folgen kamen über Dienste wie Flüge, Praxen und Läden.
- Wo Papierverfahren und eingeübte Notfallpläne bereitstanden, lief vieles weiter.
- Für dich heißt das: Bargeld, ausgedruckte Unterlagen und Offline-Kopien wichtiger Dokumente.
Was am 19. Juli 2024 passiert ist
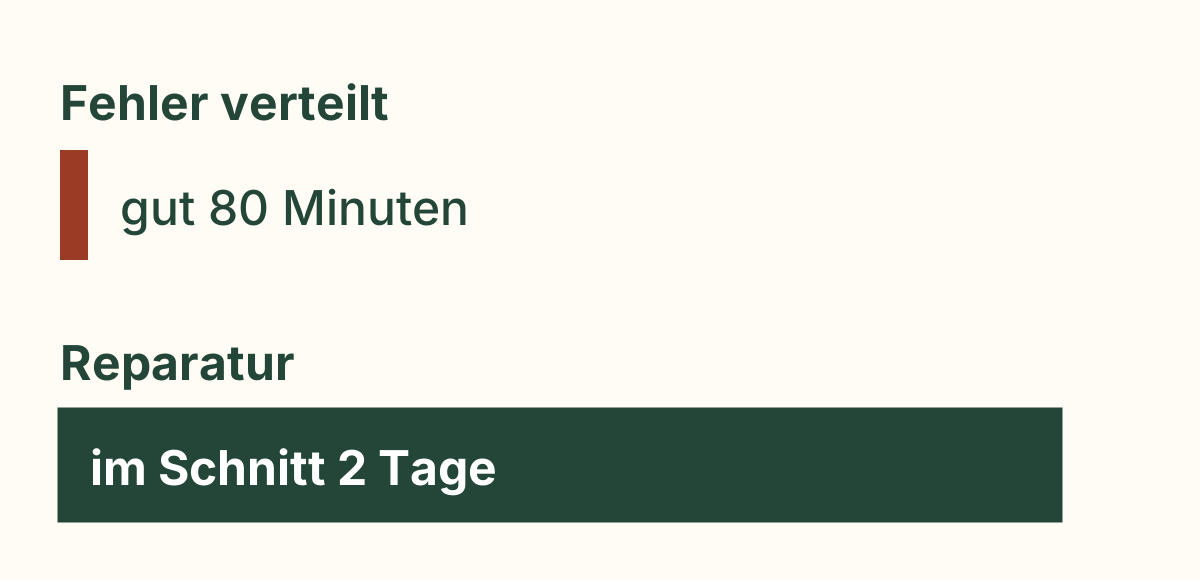
Nach Angaben des Herstellers, die das BSI in seiner Warnung vom selben Tag wiedergab, waren Windows-Rechner betroffen, die am Freitag, 19. Juli 2024, eine fehlerhafte Datei mit dem Zeitstempel 4:09 Uhr UTC erhalten hatten – in Deutschland war es 6:09 Uhr. Ab 5:27 Uhr UTC verteilte CrowdStrike eine bereinigte Fassung. Rechner, die über Nacht ausgeschaltet waren und erst danach eingeschaltet wurden, blieben verschont, ebenso Linux- und Mac-Systeme.
Die Software heißt Falcon und ist eine Schutzsoftware für Endgeräte, die das BSI als „weit verbreitet“ beschreibt. Sie läuft vor allem in Unternehmen. Microsoft schätzte die Zahl der betroffenen Geräte auf 8,5 Millionen und ordnete sie ein: weniger als ein Prozent aller Windows-Rechner. Die großen Folgen erklärt Microsoft damit, dass viele Betriebe mit kritischen Diensten diese Software nutzen.
Hinweis Uhrzeiten und Ursache beruhen auf Angaben von CrowdStrike, die Gerätezahl auf einer Schätzung von Microsoft. Beides sind Unternehmensangaben.
Die Ursache laut Hersteller und BSI
Das BSI beschrieb den Mechanismus in seiner Warnung vom 19. Juli so: Falcon erhält im laufenden Betrieb regelmäßig Aktualisierungen über sogenannte Channel-Dateien, mit denen der Hersteller neue Erkennungsregeln verteilt. Eine solche Datei war fehlerhaft und brachte Windows-Systeme zum Absturz. Das BSI stufte die Lage als „geschäftskritisch“ ein, die dritte von vier Stufen.
Vor dem US-Kongress erklärte CrowdStrike im September 2024, solche Regelaktualisierungen seien damals in einem Durchgang an alle Kunden gegangen, nicht schrittweise. Als Abhilfe nennt das Unternehmen unter anderem eine zusätzliche Prüfung, ob die Zahl der gelieferten Eingabewerte zu der Zahl passt, die eine Regel erwartet. Um einen Cyberangriff handelte es sich nicht – das betonten sowohl der Ausschussvorsitzende als auch das Unternehmen.
Folgen im Alltag: Flüge, Praxen, Notrufe, Läden
In Deutschland meldeten laut BSI mehrere Betreiber Kritischer Infrastrukturen aus verschiedenen Sektoren, dass sie betroffen waren – teils mit Einschränkungen bei ihren Dienstleistungen. BSI und der Digitalverband Bitkom nennen im Rückblick gestrichene Flüge, ausgefallene Server und PCs sowie Unternehmen, die ihre Beschäftigten nach Hause schicken mussten.
Eine gemeinsame Befragung von BSI und Bitkom unter mehr als 300 betroffenen Unternehmen – ausdrücklich nicht repräsentativ – zeigt das Ausmaß: 48 Prozent mussten ihren Betrieb vorübergehend einstellen, im Schnitt für 10 Stunden. Bei den direkt betroffenen Unternehmen fielen im Schnitt 32 Prozent der PCs und Notebooks und 51 Prozent der Server aus.
In England betraf der Ausfall nach Angaben des NHS das Termin- und Patientenaktensystem der Mehrheit der Hausarztpraxen; auch in Krankenhäusern waren Verwaltungssysteme gestört. Auf den Notruf 999 gab es dort nach NHS-Angaben keine bekannten Auswirkungen. In den USA berichteten Abgeordnete in einer Anhörung des Repräsentantenhauses von gestrichenen Flügen, abgesagten Operationen, gestörten Notruf-Leitstellen und Läden, die schließen mussten.
Was funktioniert hat
Der NHS griff auf seit Langem vorbereitete Verfahren zurück: Papierakten, handschriftliche Rezepte und das Telefon für den Kontakt zur Praxis. In Krankenhäusern arbeitete das Personal für bestimmte Aufgaben von Hand mit Papier, in den meisten Häusern lief die Versorgung nach NHS-Angaben normal weiter.
Auch in Deutschland zahlte sich Vorbereitung aus. 62 Prozent der befragten Unternehmen hatten einen Notfallplan für IT-Ausfälle. Bei 19 Prozent dieser Unternehmen funktionierten die Abläufe sehr gut, bei 45 Prozent eher gut. Nur bei 14 Prozent griff der Plan eher nicht oder gar nicht.
Schnell war auch die Behebungsanleitung. Noch am 19. Juli gab das BSI den Workaround des Herstellers in seiner Warnung weiter, und Microsoft veröffentlichte Anleitungen und Skripte zur Behebung. Laut CrowdStrike waren am 25. Juli 97 Prozent der betroffenen Windows-Systeme wieder online, am 29. Juli rund 99 Prozent.
Was nicht funktioniert hat
Die Wiederherstellung war zunächst Handarbeit. Nach der Anleitung des Herstellers musste jeder abgestürzte Rechner im abgesicherten Modus oder in der Wiederherstellungsumgebung gestartet, die fehlerhafte Datei gelöscht und das System neu gestartet werden. Bei verschlüsselten Rechnern war dafür zusätzlich der Wiederherstellungsschlüssel nötig. In der US-Anhörung hieß es, man habe an die einzelnen Computer gehen und sie einzeln neu starten müssen; erst später kamen ein bootfähiger USB-Stick und eine automatisierte Lösung hinzu.
Das kostete Zeit: Laut BSI-Bitkom-Befragung dauerte es bei direkt betroffenen Unternehmen im Schnitt zwei Tage, bis alles wieder lief, bei einem Fünftel drei Tage und länger. In der US-Anhörung wurde auf ländliche Gegenden hingewiesen, in denen es Tage dauern konnte, bis die passende Fachkraft vor Ort war.
Auch die Information lief nicht über feste Wege. Die ersten Hinweise auf die Panne erhielten die befragten Unternehmen in Deutschland am häufigsten über soziale Medien (23 Prozent) und direkt vom Hersteller (22 Prozent), 17 Prozent zuerst aus der Presse. Nur 2 Prozent erfuhren es zuerst von Behörden. Die meisten direkt betroffenen Unternehmen, nämlich 74 Prozent, halfen sich bei der Behebung selbst.
Der Vorfall zeigte außerdem, wie viel an einzelnen Anbietern hängt. Ein Fehler bei einem einzigen Sicherheitsprodukt legte weltweit Betriebe in ganz unterschiedlichen Branchen lahm. In der Anhörung war von „Single Points of Failure“ die Rede, also Stellen, deren Ausfall ein ganzes System stoppt. Zugleich nutzten Betrüger die Lage: Die US-Behörde CISA beobachtete Phishing-Versuche, die sich auf den Ausfall bezogen.
Welche Lehren die Behörden ziehen
Das BSI kündigte am 29. Juli 2024 Folgemaßnahmen an. Dazu gehört, dass Betriebssysteme auch bei schweren Fehlern solcher Schutzprogramme mindestens im abgesicherten Modus starten können sollen. Langfristig sollen die Programme mit weniger tiefen Eingriffsrechten auskommen, damit Softwarefehler weniger Schaden anrichten. Das BSI will außerdem prüfen, ob der von CrowdStrike angekündigte gestaffelte und überwachte Ausrollprozess wirkt.
Auch die Anwender sieht das BSI in der Pflicht: Organisationen sollen ausreichende betriebliche Redundanzen für kritische Aufgaben schaffen. BSI-Präsidentin Claudia Plattner betonte, dass es keinen hundertprozentigen Schutz gibt und eingeübte IT-Notfallkonzepte zu jeder Krisenvorsorge gehören. CrowdStrike verteilt solche Regelaktualisierungen nach eigenen Angaben inzwischen schrittweise über immer größere Kreise von Rechnern.
Was das für deinen Haushalt heißt
Das BSI ging nicht davon aus, dass private Rechner betroffen waren, weil Falcon eine Unternehmenssoftware ist. Die Folgen trafen Privatleute trotzdem – über den Flug, die Arztpraxis oder die Kasse im Laden. Ein Haushalt kann solche Ausfälle nicht verhindern, aber er kann dafür sorgen, dass ein Tag ohne funktionierende Technik anderer ihn nicht aus der Bahn wirft. Die folgenden Punkte sind unsere Schlussfolgerungen aus den Berichten, keine Empfehlungen der Behörden zu diesem Vorfall.
Wichtig ist vor allem, dass du nicht auf einen einzigen Weg angewiesen bist – beim Bezahlen, bei Unterlagen und bei Informationen. Wie das beim Bargeld geht, steht im Artikel zum Bargeldvorrat; was bei längeren Netzausfällen hilft, im Artikel zu Mobilfunk- und Internetausfall.
- Etwas Bargeld zu Hause und im Portemonnaie für den Fall, dass Kartenzahlung ausfällt.
- Tickets, Bordkarten, Buchungen und Termine zusätzlich ausdrucken, vor allem vor Reisen.
- Wichtige Dokumente, Medikamentenplan und Kontaktliste auf Papier in der Dokumentenmappe.
- Den Wiederherstellungsschlüssel verschlüsselter Geräte offline aufbewahren, wie es das BSI Unternehmen riet.
- Anleitungen zu einer Störung nur aus offiziellen Quellen übernehmen, nicht aus Nachrichten oder Mails.
Tipp Wie du Wissen und Unterlagen dauerhaft auf Papier sicherst, beschreibt der Artikel „Wissen sichern: warum Papier Festplatten überlebt“.
Häufige Fragen
War der Ausfall ein Hackerangriff?
Nein. Ursache war ein fehlerhaftes Update der Sicherheitssoftware CrowdStrike Falcon. Das stellten der Hersteller und der Vorsitzende des zuständigen US-Ausschusses in der Anhörung im September 2024 ausdrücklich klar.
Waren private Computer betroffen?
Nach Einschätzung des BSI nicht, weil Falcon eine Software für Unternehmen ist. Spürbar wurde der Ausfall für Privatleute über Flüge, Praxen und Geschäfte.
Wie lange dauerte der Ausfall?
Die fehlerhafte Datei wurde nach Herstellerangaben nach gut 80 Minuten durch eine bereinigte ersetzt. Die Reparatur dauerte länger: Direkt betroffene Unternehmen in Deutschland brauchten laut BSI-Bitkom-Befragung im Schnitt zwei Tage.
Warum hilft Bargeld bei einem IT-Ausfall?
Wenn Kassen- oder Zahlungssysteme ausfallen, ist Bargeld ein zweiter Weg zu bezahlen. Das ist unsere Schlussfolgerung; ob ein Geschäft dann geöffnet bleibt, hängt vom Betreiber ab.
Quellen
- Fehlerhaftes Update von Crowdstrike Falcon (Cyber-Sicherheitswarnung, 19.07.2024)Bundesamt für Sicherheit in der Informationstechnik (BSI) · Zeitraum laut Hersteller, Mechanismus, Kritische Infrastrukturen, Workaround, Privatanwender, Wiederherstellungsschlüssel offline
- Nach globalen IT-Ausfällen – BSI entwickelt FolgemaßnahmenBundesamt für Sicherheit in der Informationstechnik (BSI) · Lehren und Maßnahmen des BSI, 97 Prozent der Systeme am 25. Juli wieder online
- CrowdStrike: Welche Folgen der IT-Ausfall für deutsche Unternehmen hatteBSI und Bitkom · Nicht repräsentative Befragung: Betriebsunterbrechungen, Dauer, Notfallpläne
- Helping our customers through the CrowdStrike outageMicrosoft (Unternehmensangabe) · Schätzung von 8,5 Millionen betroffenen Windows-Geräten
- An Outage Strikes: Assessing the Global Impact of CrowdStrike’s Faulty Software Update (Anhörung, 24.09.2024)U.S. House of Representatives, Committee on Homeland Security · Folgen in den USA, einzelne Wiederherstellung, Phishing, Aussagen von CrowdStrike (Unternehmensangabe) zu Verteilung, Abhilfen und 99 Prozent am 29. Juli
- Response to global IT outage (19.07.2024)NHS England · Folgen für Hausarztpraxen und Krankenhäuser, Papierverfahren, kein bekannter Einfluss auf den Notruf 999