
Wenn Telefon und Messenger ausfallen, laufen Absprachen über Zettel, Boten und Funk – und damit über Wege, auf denen andere mitlesen können. Dieser Artikel aus der Reihe „Kaltstart – Wissen für danach“ erklärt, wie du eine Nachricht ohne Technik verschlüsselst, welche Verfahren nur Spielerei sind und welches einzige Verfahren nachweislich nicht zu knacken ist. Er ist für vertrauliche Absprachen gedacht, etwa über Treffpunkte oder Vorräte – nicht, um Straftaten zu verbergen. Und er sagt klar, wo Verschlüsseln verboten ist: im Amateurfunk.
Das Wichtigste in Kürze
- Caesar und Vigenère sind leicht zu knacken – sie halten Neugierige ab, keine entschlossenen Mitleser.
- Der Einmalblock ist nach BSI absolut sicher, wenn der Schlüssel echt zufällig ist und nur einmal benutzt wird.
- Zufall kommt aus Würfeln, nicht aus dem Kopf: Ausgedachte Buchstabenfolgen folgen Mustern.
- Der schwierigste Teil ist nicht das Verfahren, sondern die Schlüssel sicher zu verteilen und zu vernichten.
- Im Amateurfunk ist Verschlüsseln verboten; fremden Funkverkehr abzuhören und weiterzugeben ebenfalls.
Wozu Verschlüsseln ohne Netz?
In einer langen Lage wächst der Wert mancher Information: Wo liegt das gemeinsame Lager, wann trifft sich die Gruppe, wer hat noch Medikamente? Solange solche Absprachen mündlich unter vier Augen laufen, braucht es keine Chiffre. Sobald aber ein Zettel durch fremde Hände geht, am Schwarzen Brett hängt oder über Funk gesprochen wird, kann jeder mitlesen, der ihn in die Finger bekommt.
Das BSI vergleicht eine unverschlüsselte Nachricht mit einer Postkarte: Alles, was darauf steht, ist für jeden lesbar, der sie unterwegs sieht. Eine Chiffre macht aus der Postkarte einen verschlossenen Brief – aber nur, wenn das Schloss etwas taugt. Genau hier liegt die Falle: Ein schwaches Verfahren fühlt sich sicher an und verleitet dazu, mehr hineinzuschreiben, als man offen sagen würde.
Bevor du verschlüsselst, frag dich deshalb: Wer soll es nicht lesen können, und wie viel Mühe würde diese Person investieren? Gegen neugierige Kinder reicht eine Spielerei. Gegen jemanden, der sich hinsetzt und zählt, reicht nur der Einmalblock.
Caesar: eine Verschiebung um wenige Stellen
Die Caesar-Chiffre ist das einfachste Verfahren. Das BSI beschreibt sie so: Jeder Buchstabe wird durch den Buchstaben ersetzt, der im Alphabet um einen festen Abstand weiter steht; nach Z geht es wieder bei A los. Der Schlüssel ist dieser Abstand, meist als Buchstabe angegeben – „D“ heißt drei Stellen weiter, weil D drei Stellen hinter A steht.
Ein Beispiel mit Schlüssel D: Aus TREFFPUNKT MUEHLE wird WUHIISXQNWPXHKOH. Leerzeichen lässt man weg, Umlaute schreibt man als AE, OE, UE, damit nur die 26 Grundbuchstaben vorkommen. Entschlüsselt wird, indem der Empfänger jeden Buchstaben um dieselbe Zahl zurückzählt.
Die Schwäche benennt das BSI gleich mit: Bei 26 Buchstaben gibt es nur 26 mögliche Schlüssel. Ein Angreifer probiert sie einfach der Reihe nach durch, bis Klartext erscheint – dafür braucht er nicht mehr als Papier und Bleistift.
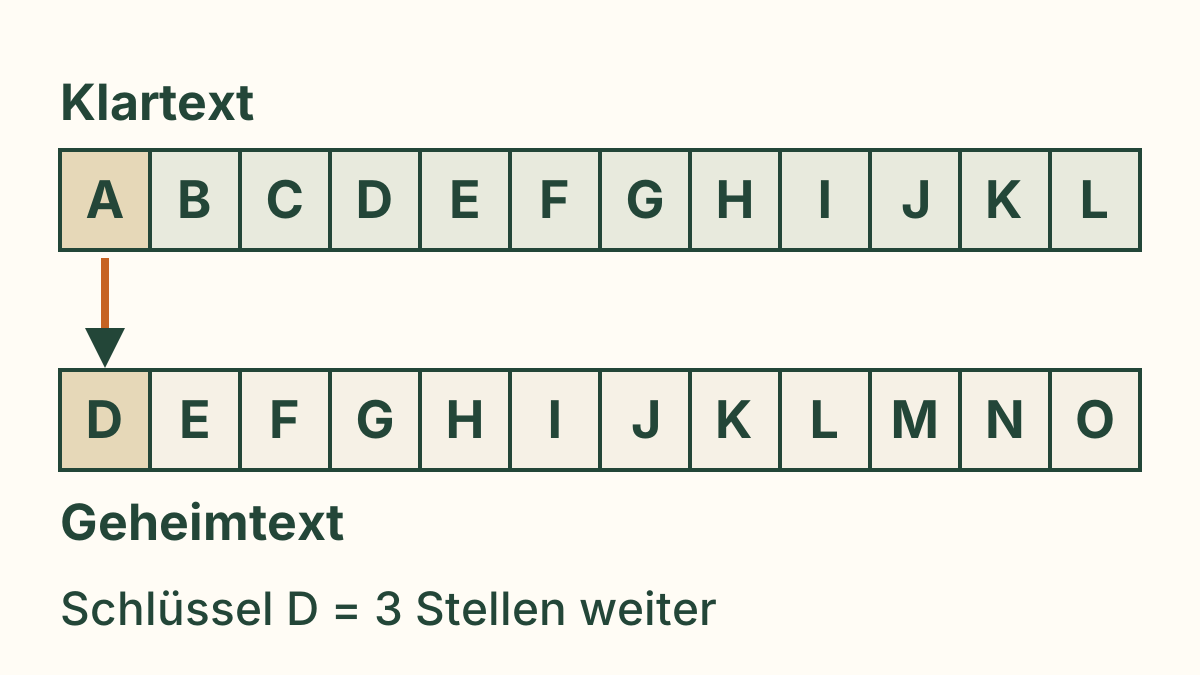
- Schreib das Alphabet zweimal untereinander auf zwei Papierstreifen.
- Verschiebe den unteren Streifen, bis unter dem A der Schlüsselbuchstabe steht.
- Lies für jeden Klartextbuchstaben oben den Geheimbuchstaben unten ab.
- Zum Entschlüsseln liest du umgekehrt von unten nach oben.
Vigenère: ein Schlüsselwort statt eines Buchstabens
Um die Caesar-Chiffre zu verbessern, schlägt das BSI vor, statt eines Schlüsselbuchstabens ein ganzes Schlüsselwort zu nehmen und es Buchstabe für Buchstabe zum Klartext zu „addieren“. Das ist die Vigenère-Chiffre. Shannon beschreibt sie 1949 genau so: Das Schlüsselwort wird wiederholt unter den Klartext geschrieben, und die Caesar-Chiffre ist nichts anderes als eine Vigenère-Chiffre mit einem Schlüssel aus einem einzigen Buchstaben.
Ein Beispiel mit dem Schlüsselwort HOLZ: Unter WASSERAMMITTWOCH steht HOLZHOLZHOLZHOLZ. Der erste Buchstabe W wird um H, also 7 Stellen, verschoben und wird zu D; das A um O, also 14 Stellen, zu O. Heraus kommt DODRLFLLTWESDCNG. Dasselbe S im Klartext wird einmal zu D und einmal zu R – das ist der Fortschritt gegenüber Caesar.
Sicher ist das trotzdem nicht. Das BSI nennt ein wiederholtes Schlüsselwort ausdrücklich „sehr unsicher“. Wie der Angriff läuft, steht im nächsten Abschnitt.
| A–G | H–N | O–U | V–Z |
|---|---|---|---|
| A=0, B=1, C=2, D=3 | H=7, I=8, J=9, K=10 | O=14, P=15, Q=16, R=17 | V=21, W=22, X=23 |
| E=4, F=5, G=6 | L=11, M=12, N=13 | S=18, T=19, U=20 | Y=24, Z=25 |
Warum einfache Chiffren schnell fallen: Häufigkeiten
Sprache ist nicht gleichmäßig. Manche Buchstaben kommen viel öfter vor als andere, im Deutschen wie im Englischen ist das E der häufigste. Eine einfache Ersetzung ändert daran nichts: Der Buchstabe, der für E steht, ist im Geheimtext genauso auffällig häufig. Shannon schreibt, das Erste, was ein Codebrecher mit einem abgefangenen Text tut, sei, die Buchstaben zu zählen.
Wie wenig Text dafür reicht, hat Shannon ebenfalls abgeschätzt: Für englische Texte gibt es bei einer einfachen Buchstabenersetzung mit zufälligem Schlüssel schon ab etwa 30 Buchstaben Geheimtext meist nur noch eine sinnvolle Lösung. Eine kurze Nachricht mit Uhrzeit und Ort liegt schnell darüber.
Vigenère fällt in zwei Schritten, wie die Lehrerfortbildung Baden-Württemberg zeigt. Zuerst sucht man Buchstabenfolgen, die im Geheimtext mehrfach vorkommen: Wurde dasselbe Wort an einer passenden Stelle gleich verschlüsselt, ist ihr Abstand die Schlüssellänge oder ein Vielfaches davon. Dieses Vorgehen heißt Kasiski-Test. Dann teilt man den Text in so viele Gruppen, wie der Schlüssel lang ist – jede Gruppe ist eine einfache Caesar-Verschiebung, und in jeder zeigt der häufigste Buchstabe wahrscheinlich das E an.
Tipp Wenn du trotzdem Caesar oder Vigenère nutzt, dann nur für Kurzes und Belangloses. Schreib nichts hinein, das dir schaden würde, wenn es offen am Schwarzen Brett hinge.
Der Einmalblock: das einzige beweisbar sichere Verfahren
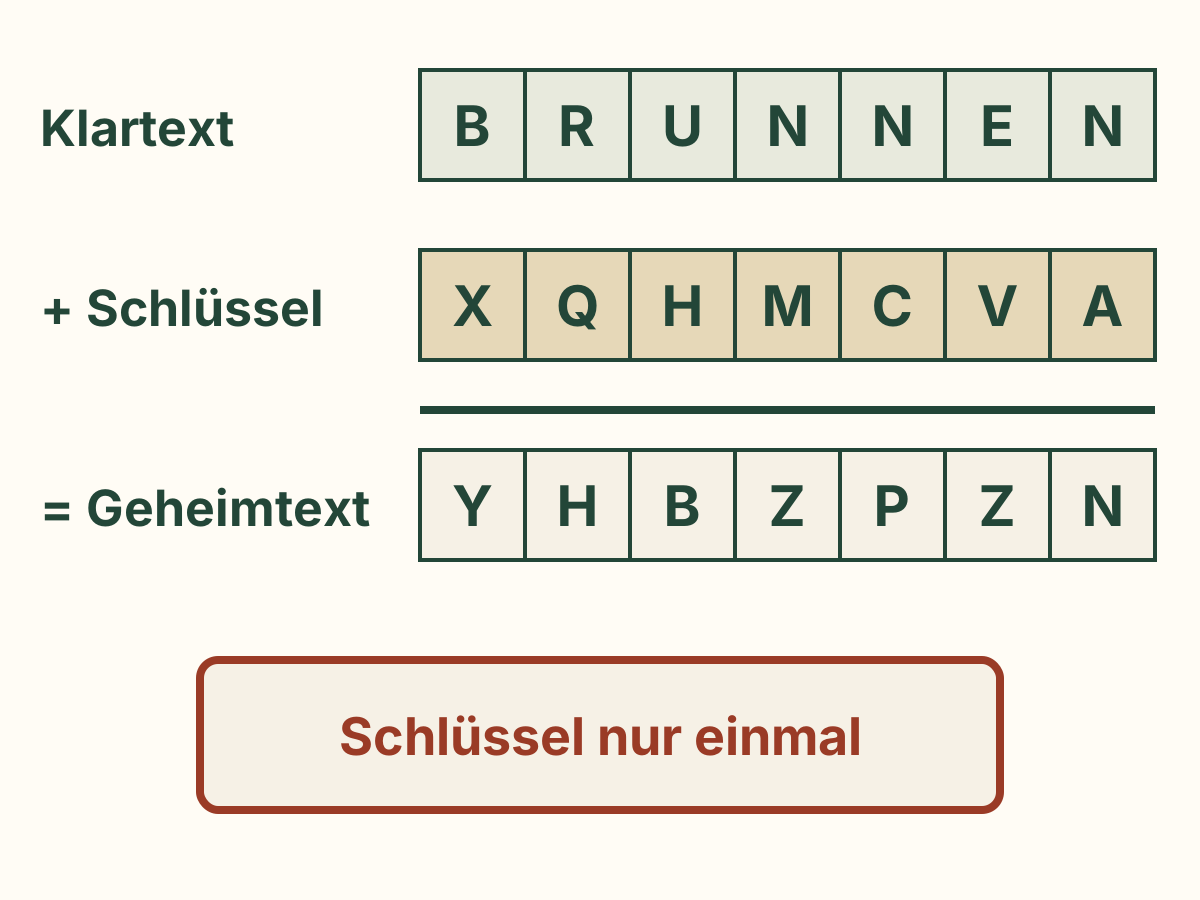
Das BSI beschreibt ein Verfahren, das ohne technische Hilfsmittel auskommt und die Vertraulichkeit „absolut sicher“ schützt: den Einmalblock, englisch One-Time-Pad. Er funktioniert wie Vigenère, aber mit drei Bedingungen. Der Schlüssel ist mindestens so lang wie die Nachricht, er besteht aus einer vollkommen zufällig gewählten Buchstabenfolge, und er wird nur für eine einzige Nachricht verwendet. Dann liefert der Geheimtext nach BSI einem Angreifer ohne Schlüssel keinerlei Information über den Klartext.
Den mathematischen Beweis hat Claude Shannon 1949 geliefert. Er zeigte, dass vollkommene Geheimhaltung möglich ist, aber mindestens so viele mögliche Schlüssel braucht, wie es mögliche Nachrichten gibt. Die Vigenère-Chiffre mit einem unbegrenzten, sich nie wiederholenden und zufällig gewählten Schlüssel nennt er das Vernam-System.
Ein Beispiel: Klartext BRUNNEN, Schlüssel XQHMCVA vom Block. B plus X (23) ergibt Y, R plus Q (16) ergibt H, und so weiter: Heraus kommt YHBZPZN. Der Empfänger zieht dieselben Schlüsselbuchstaben wieder ab und streicht die benutzten Zeichen auf seinem Block durch.
Das BSI nennt auch die Grenzen. Der Schlüssel muss nach einmaliger Nutzung vernichtet werden, denn schon eine zweite Verwendung macht das Verfahren unsicher. Wer Teile des Schlüssels kennt, kann die passenden Teile der Nachricht lesen. Und der Einmalblock schützt nicht davor, dass jemand die Nachricht unterwegs verändert.
Zufall erzeugen und Schlüssel verwalten
Ein Einmalblock ist nur so gut wie sein Zufall. Buchstabenfolgen, die du dir selbst ausdenkst, sind nicht zufällig – Menschen meiden Wiederholungen und greifen zu vertrauten Mustern. Nimm stattdessen zwei normale Würfel. Diese Methode ist eine Folgerung aus der Forderung nach echtem Zufall, kein vorgeschriebenes Verfahren.
Das eigentliche Problem ist die Verteilung. Das BSI betont, dass der Schlüssel vorher auf sicherem Weg ausgetauscht und von beiden Seiten geheim gehalten werden muss. Beim Einmalblock braucht jedes Paar so viel Schlüssel, wie es insgesamt an Nachrichten austauschen will. Schon für zwölf Menschen, die alle untereinander vertraulich schreiben wollen, sind nach BSI 66 Schlüssel nötig.
- Wirf beide Würfel: Zahl = (erster Wurf − 1) × 6 + zweiter Wurf, das ergibt 1 bis 36.
- 1 bis 26 ist A bis Z. Bei 27 bis 36 verwirfst du den Wurf und würfelst neu.
- Schreib den Block zweimal ab, in Fünfergruppen, und nummeriere jede Zeile.
- Übergib die Kopie persönlich, nie über denselben Weg wie die Nachrichten.
- Benutzte Zeilen werden durchgestrichen und verbrannt, nicht nur weggelegt.
Codewörter und Codebuch
Einfacher als jede Chiffre sind verabredete Codewörter. Shannon beschreibt Codes als Verfahren, bei dem ganze Wörter oder Silben durch vereinbarte Ersatzgruppen ersetzt werden. „Oma hat Geburtstag“ kann heißen: Treffen am üblichen Ort. Ein kleines Codebuch mit zwanzig solcher Sätze passt auf eine Karteikarte und braucht kein Rechnen.
Die Grenzen ergeben sich aus der Sache selbst, eine Quelle dazu gibt es hier nicht: Ein Codewort, das oft benutzt wird, verrät sich durch seinen Zusammenhang, etwa weil nach jeder „Geburtstagsfeier“ dieselben Leute unterwegs sind. Und ein verlorenes Codebuch macht alle damit verschickten Nachrichten lesbar. Am stärksten ist die Kombination, die Shannon ebenfalls nennt: erst Codewörter, dann das Ergebnis zusätzlich verschlüsseln.
Heute: moderne Verschlüsselung und der Funk
Solange Netze laufen, ist Handverschlüsselung kein Ersatz für moderne Technik. Das BSI empfiehlt eine Ende-zu-Ende-Verschlüsselung, damit eine Nachricht auf ihrem Weg nicht mitgelesen oder abgehört werden kann: Sie wird beim Absenden verschlüsselt und erst beim Empfänger wieder geöffnet. Moderne Verfahren brauchen nach BSI nur kleine Schlüssel und erreichen ein sehr hohes Sicherheitsniveau – das Grundproblem der Schlüsselverteilung bleibt aber bestehen.
Für den Funk ohne Netz gilt eine harte Grenze, die im Warnkasten steht. Welche Funkarten ohne Prüfung erlaubt sind, erklärt der Artikel „Funk ohne Netz“; wie du Buchstaben ohne Stimme überträgst, der Artikel über Morsen und Lichtzeichen. Das Rechnen mit Buchstaben als Zahlen übst du im Kopf mit den Tricks aus „Rechnen ohne Rechner“.
Achtung Rechtslage heute: Die Amateurfunkverordnung schreibt in § 16 Absatz 7 vor: „Der Amateurfunkverkehr ist in offener Sprache abzuwickeln.“ Absatz 8 ergänzt: „Der Amateurfunkverkehr darf nicht zur Verschleierung des Inhalts kodiert oder verschlüsselt werden“ – ausgenommen sind nur Steuersignale. Das gilt auch für Codewörter. Nach § 5 TDDDG darfst du mit einem Funkgerät außerdem nur Nachrichten abhören, die für dich, für Funkamateure oder für die Allgemeinheit bestimmt sind; was du von Behördenfunk oder anderem fremden Verkehr zufällig mitbekommst, darfst du niemandem mitteilen. Gefahr: Eine schwache Chiffre wiegt dich in falscher Sicherheit – Caesar und Vigenère sind mit Zählen zu knacken. Zuständig: für Funkfragen die Bundesnetzagentur, für den Notruf weiterhin 112 und 110.
Häufige Fragen
Darf ich über PMR- oder CB-Funk verschlüsselt sprechen?
Die wörtlich geprüfte Regel betrifft den Amateurfunk. Für Jedermannfunk gelten eigene Bedingungen der Bundesnetzagentur; lies sie nach, bevor du Codewörter über Funk einsetzt. Der Artikel „Funk ohne Netz“ nennt die Grundlagen.
Reicht ein langes Schlüsselwort bei Vigenère?
Es macht den Angriff mühsamer, aber nicht unmöglich, solange sich das Wort wiederholt. Sicher wird das Verfahren erst, wenn der Schlüssel so lang wie die Nachricht, zufällig und einmalig ist – dann ist es ein Einmalblock.
Kann ich einen Einmalblock zweimal benutzen, wenn niemand es merkt?
Nein. Nach BSI macht schon die zweite Verwendung desselben Schlüssels das Verfahren unsicher. Benutzte Zeilen gehören vernichtet.
Warum nicht einfach Buchstaben aus einem Buch als Schlüssel nehmen?
Ein Buchtext ist keine Zufallsfolge, sondern Sprache. Shannon führt ein Verfahren mit sinnvollem Text als Schlüssel als eigene Variante, die „running key“-Chiffre – die Bedingung des BSI, eine vollkommen zufällige Folge, erfüllt es nicht. Für einen Einmalblock brauchst du Würfel.
Quellen
- Arten der VerschlüsselungBundesamt für Sicherheit in der Informationstechnik (BSI) · Caesar-Chiffre, 26 Schlüssel, Schlüsselwort, One-Time-Pad und seine Grenzen, Schlüsselaustausch, 66 Schlüssel für zwölf Personen
- Verschlüsselt kommunizieren im InternetBundesamt für Sicherheit in der Informationstechnik (BSI) · Postkarten-Vergleich, Empfehlung der Ende-zu-Ende-Verschlüsselung
- Communication Theory of Secrecy Systems (1949, PDF)C. E. Shannon, Bell System Technical Journal (Kopie der University of Virginia) · Vollkommene Geheimhaltung und Schlüsselmenge, Vigenère und Caesar, Vernam-System, running key, Häufigkeitszählung, etwa 30 Buchstaben, Codes
- Vigenère – BrechenLandesbildungsserver Baden-Württemberg, Lehrerfortbildung (ZSL) · Kasiski-Test, Aufteilen in Gruppen, häufigster Buchstabe E im Deutschen
- Amateurfunkverordnung (AFuV), § 16Bundesministerium der Justiz, gesetze-im-internet.de · Offene Sprache, Verbot der Verschlüsselung im Amateurfunk
- TDDDG, § 5 AbhörverbotBundesministerium der Justiz, gesetze-im-internet.de · Welche Funknachrichten abgehört werden dürfen, Weitergabeverbot